為了讓金融檢查更透明,也希望金融業把內部管理做得更好,金管會特別分享了 2026 年上半年金融機構的檢查重點:
這次檢查涵蓋金控、本國銀行、壽險和電子支付等十大業別,主要發現集中在「保護消費者(房貸搭售壽險)」、「放款與內部管理(規避 72 條之 2 限額)」、「防詐騙與洗錢漏洞」以及「資訊安全與軟體弱點」這四方面。
其中,銀行在房貸比較緊的時候,用「比較好的利率」或「核貸條件」來搭配房貸壽險,檢查局直接聽了電話錄音就發現問題,主管機關也再次提醒要嚴格處理。
一、保護消費者:房貸強搭壽險被抽查發現,金管會強調「不能當作核貸條件」
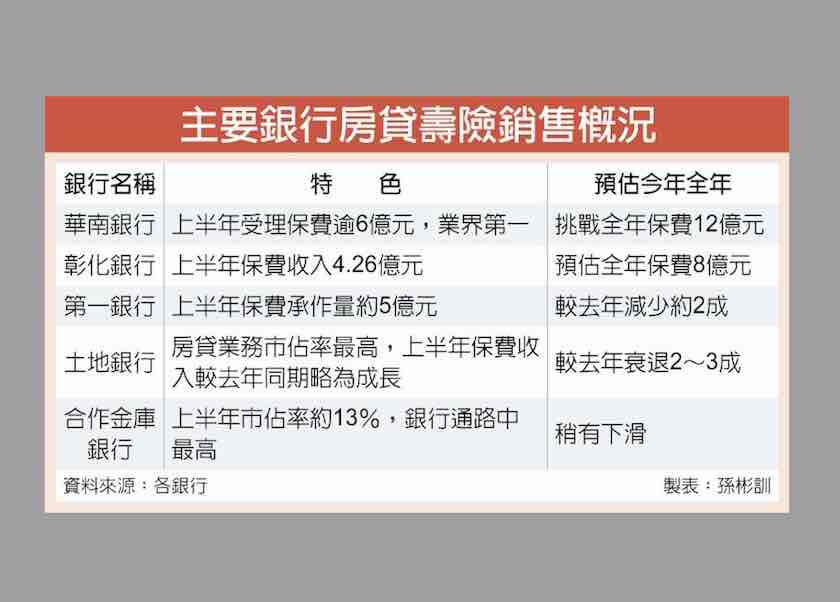
在保護消費者方面,不動產貸款時的不當搭售最受關注。檢查局抽查電話訪談和客服錄音時發現,有些銀行業務人員在辦理購屋貸款時,沒清楚告訴客戶可以自由選擇要不要投保,甚至說「買了房貸壽險利率才比較好」或「買了比較容易過件」來引導。
檢查局副局長郭文龍說,錄音裡不少客戶都問過利率和搭售的問題,顯示行員沒顧到客戶的選擇權。金管會銀行局也再次提醒,房貸壽險不是法律規定一定要買的,銀行不能強迫搭售,更不能把它當作核貸或定價的條件,這樣已經違反保護消費者的原則。
二、放款與內管:違規把未核准的購地案排除在限額外,被揪出來
在放款管理方面,檢查發現有些機構為了應付不動產貸款額度吃緊,把沒經過主管機關核准的購地或自辦重劃案,擅自排除在《銀行法》第 72 條之 2「不動產放款不能超過存款與金融債的 30%」的限制之外。
法律允許排除的項目只有都市更新、危老重建或中央核准的重大投資;一般沒核准的土地開發或建築融資不能這樣做,這樣就像是把真實放款量藏起來,規避規定。金管會已經要求違規機構限期補回並調整比例。
三、防詐騙與洗錢漏洞:警示帳戶通報慢、公司變更審查沒落實
面對詐騙變多,這次檢查也點出幾個開戶和監控的缺點: • 警示帳戶通報脫節:有些電子支付和金融機構收到警察通報的警示帳戶後,沒第一時間連線通報聯徵中心(JCIC),讓攔阻出現時間差;
• 公司戶審查太表面:客戶從「籌備處」變成正式公司時,沒確實查清楚實際受益人;
• 代理匯款沒驗證:常有第三人代理大額匯款的異常情況,卻沒留下查證代理關係的紀錄。
四、資訊科技的小缺點:網站安全設定還不夠完善,也用了有已知漏洞的套件
在數位金融與資安方面,金檢發現有些機構的網站「安全標頭」設計可以再加強,系統開發時引用了有已知漏洞(CVE)的第三方套件,而且沒趕快修補,可能讓系統面臨跨站腳本(XSS)攻擊或資料外洩的風險。
官方提醒與大家自保的小撇步
針對這四項問題,金管會除了要求受檢機構限期改善,也請所有金融機構的董事會與審計委員會把這些狀況列入稽核重點,加強防護。
消金法律與理財專家也給購屋的朋友兩項實用的自保建議:
掌握選擇權,大方拒絕不合理的搭售:辦房貸時,如果業務說「要加保壽險才有低利率」,這已經違反金管會規定。大家可以根據家裡負擔來決定是否要買壽險,如果遇到強迫,可以請行員提供書面條款,或打金管會的陳情專線。
仔細看房貸的總費用年百分率(APR):申請房貸時,要以包含開辦費與手續費的 APR 來評估,別為了那一點點利率優惠而背負高額保費,這樣才算真正透明又合理。